

Юридический бизнес-консалтинг
Бизнес хранит клиентские данные в разных сервисах

06.11.2026

10 минут
Руководитель впервые сводит карту сервисов через год после их подключения и видит, что персональные данные клиентов лежат в форме сайта, CRM, общей папке и инструменте поддержки. Инцидента не было: процесс рос, а общую картину хранения никто не собирал. Для операционного руководителя это вопрос ответственности, доступа и безопасности.
Сначала понять, где именно данные участвуют в работе
Облачный сервис часто воспринимается как инструмент, а не как место, где компания хранит и обрабатывает клиентские сведения. Но если сотрудники открывают там заявки, историю общения или карточки клиентов, такая система является частью реального маршрута данных. Поэтому перечень систем удобнее строить не по названию отдела, а по тому, какой процесс в каждой из них выполняется.
Для каждой системы важно зафиксировать, какие категории сведений там используются, кто владеет рабочим аккаунтом и для какой задачи сервис подключён. Одна и та же запись может копироваться из формы в CRM, затем появляться в переписке или во внутреннем отчёте. Без такого маршрута компания видит отдельные инструменты, но не понимает, где появляются дополнительные копии и кто отвечает за их доступность.
Карта хранения показывает не только название инструмента, но и связь с конкретным бизнес-процессом. Например, сайт принимает запрос, CRM помогает менеджеру вести переговоры, а поддержка фиксирует обращение после продажи. Для владельца важно видеть, какие данные проходят через каждую систему и где сотрудник создаёт дополнительную копию. Тогда новая интеграция обсуждается как изменение маршрута, а не просто как подключение ещё одного удобного сервиса.
Доступ распределяют по рабочей роли
Если учётная запись общая для отдела, руководителю бывает сложно восстановить, кто просматривал или менял сведения. Удобнее связывать права доступа с ролью сотрудника и задачей, а не выдавать одинаковые полномочия всем участникам проекта. При переводе или завершении работы роль и доступ должны пересматриваться; это организационная часть защиты, а не только настройка интерфейса.
Владелец процесса должен знать, кто выдаёт новые права и как команда сообщает об изменениях. Когда список пользователей ведёт один сотрудник, а подключение сервисов — другой, без общего порядка неизбежны разрывы. Внутреннее описание помогает определить ответственных за систему, согласование доступа и проверку его актуальности, не превращая каждую заявку в отдельное расследование.
Правила доступа лучше обсуждать одновременно с руководителем команды и владельцем продукта. Первый знает, кто выполняет текущую задачу, второй понимает, какие роли будут нужны после изменения сервиса. Если в системе появляются новые разделы или отчёты, нужно решить, кому они доступны и зачем. Так компания избегает ситуации, когда временное расширение прав сохраняется после завершения проекта или остаётся у аккаунта, которым уже никто не управляет.
При подключении новой платформы проверьте не только условия договора и технический способ входа. Важно определить, какие сотрудники получают аккаунты, кто утверждает это решение и как отзывается доступ при уходе или смене функции. Такое распределение ответственности связывает ежедневную работу с локальными правилами оператора. Руководитель видит не отдельную настройку в панели, а управляемый процесс, который можно пересмотреть вместе с изменением команды и продукта.
Локальные документы связывают сервисы с процессом
Статья 18.1 Закона № 152-ФЗ обязывает оператора принимать организационные меры: назначить ответственного за организацию обработки, издать политику и локальные акты по вопросам обработки и защиты данных. Эти документы должны соответствовать практике: какие команды работают со сведениями, кто принимает решения, какие правила действуют внутри компании. Публичная политика отвечает пользователю, внутренние правила помогают сотруднику выполнить свою роль.
Пример публичного документа — наша политика обработки данных, но текст вашей политики должен отражать ваши процессы. Подготовка политики и локальных актов входит в юридическое сопровождение бизнеса. Внутреннее описание не обязательно сводить к одному файлу: важно, чтобы по нему было понятно, где лежат сведения и кто отвечает за каждую часть маршрута.
Меры защиты связаны с тем, что может пойти не так
Статья 19 Закона № 152-ФЗ связывает безопасность с правовыми, организационными и техническими мерами. Оператор определяет угрозы для своих систем и выбирает меры под фактическую обработку, объём и характер данных. Универсального переключателя, который делает сервис безопасным, нет: настройки работают вместе с правилами выдачи доступов, учётом действий и реагированием на инциденты.
Заранее определяют, кто реагирует на ошибочную отправку, потерю доступа или несанкционированный просмотр. Нужна возможность проверить события, восстановить ход действий и вернуть повреждённые сведения. О неправомерной передаче данных оператор по статье 21 закона сообщает в Роскомнадзор в течение 24 часов, а о результатах расследования — в течение 72 часов. Конкретный состав мер зависит от применимых требований и инфраструктуры компании.
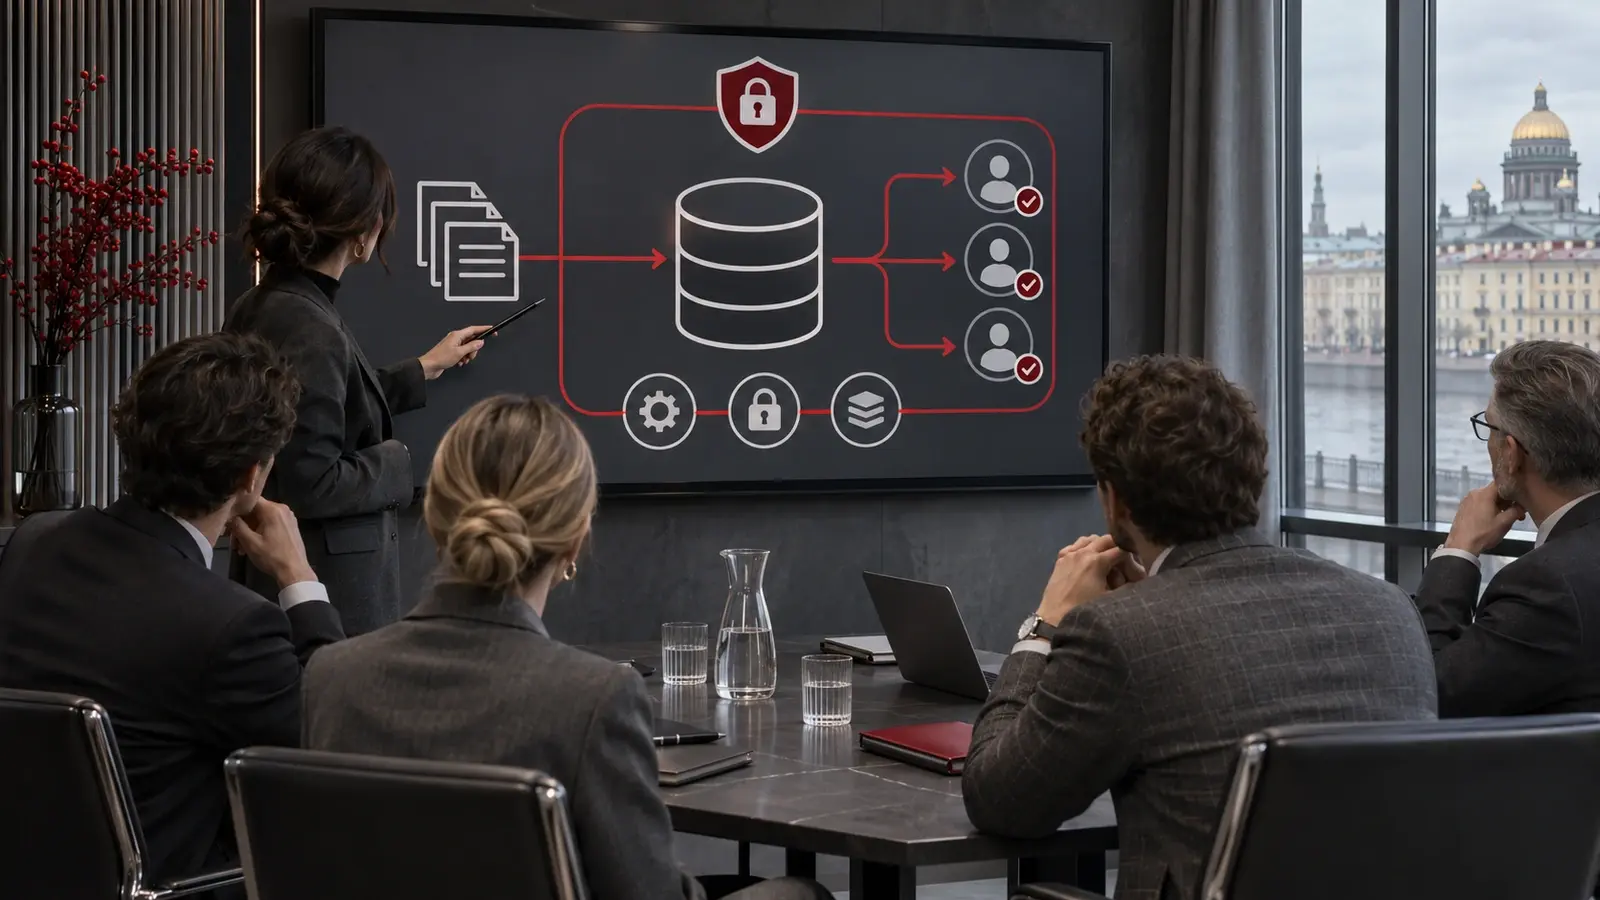
Правила хранения должны переживать смену людей и сервисов
Процесс хранения полезно периодически сопоставлять с тем, как реально устроен продукт. Новая CRM, дополнительный аккаунт поддержки или расширение команды могут поменять роли и движение информации. Если это не попадает во внутренние документы, политика остаётся описанием старого сайта, а сотрудники ориентируются на собственные договорённости. Такое расхождение повышает риск, что доступ останется у тех, кому он больше не нужен.
Хорошо выстроенное хранение не обещает нулевого риска. Оно даёт владельцу понятный ответ на практичные вопросы: в каких одобренных системах работает клиентская информация, кто её видит, кто назначает права и как компания проверяет меры защиты. Сроки уничтожения, локализация, трансграничная передача и поручение обработки подрядчику требуют отдельной оценки.
В описании системы стоит назначить владельца, который проверяет актуальность пользователей и сообщает об изменениях процесса. При смене роли он координирует закрытие ненужного доступа, а при появлении нового сервиса обновляет внутреннюю карту. Владелец процесса связывает бизнес-решение, технические настройки и правила оператора, чтобы доступ не оставался бесхозным; ежедневное администрирование при этом закрепляют за соответствующей ролью.
Оставьте заявку
Мы уточним вашу задачу, определим, подходит ли она под формат консультации, подготовки документов или сопровождения изменений, и предложим следующий шаг